Stan książek
Nasze książki są dokładnie sprawdzone i jasno określamy stan każdej z nich.

Nowa
Książka nowa.
Używany - jak nowa
Niezauważalne lub prawie niezauważalne ślady używania. Książkę ciężko odróżnić od nowej pozycji.
Używany - dobry
Normalne ślady używania wynikające z kartkowania podczas czytania, brak większych uszkodzeń lub zagięć.
Używany - widoczne ślady użytkowania
zagięte rogi, przyniszczona okładka, książka posiada wszystkie strony.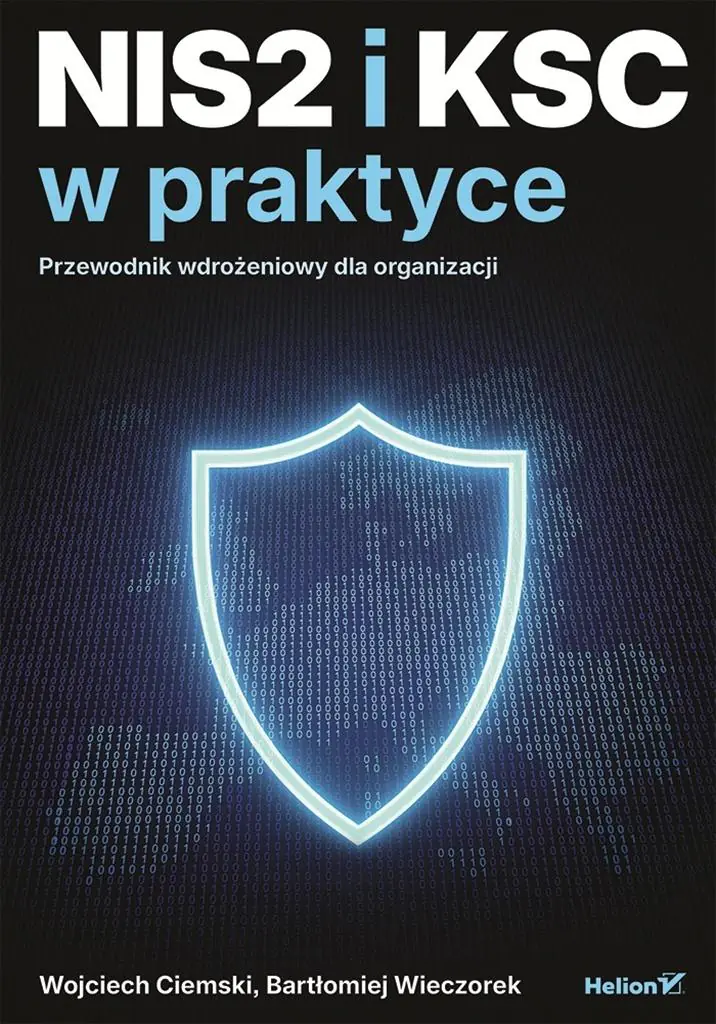
NIS2 i KSC w praktyce. Przewodnik wdrożeniowy dla organizacji
DODAJ DO LISTY ŻYCZEŃ
Masz tę lub inne książki?
Sprzedaj je u nas

NIS2 i Krajowy System Cyberbezpieczeństwa (KSC) w praktyce to przewodnik, który w sposób przystępny przybliża, jak efektywnie wprowadzić nowe regulacje związane z cyberbezpieczeństwem w organizacji. Publikacja pomaga zrozumieć, które jednostki są zobowiązane do spełniania wymogów NIS2 oraz jak zakwalifikować ich pozycję w kontekście KSC. Istotne jest, aby kierownictwo firmy zyskało pełną świadomość i kontrolę nad odpowiedzialnością związaną z zarządzaniem ryzykiem, co obejmuje identyfikację, ocenę i dokumentowanie różnych zagrożeń oraz działań przeciwdziałających im. Książka skupia się na tworzeniu efektywnego procesu obsługi incydentów, który zawiera etapy takie jak wykrywanie, analiza, reakcja i raportowanie. Kluczowym elementem przewodnika jest także aktualizacji dokumentacji związanej z cyberbezpieczeństwem oraz opracowanie zasad monitoringu, które pozwalają na ocenę efektywności wdrożonych środków ochrony. Regulacje NIS2 wymagają także uporządkowania relacji z dostawcami i ustalenia wymagań bezpieczeństwa w całym łańcuchu dostaw, a także prowadzenia regularnych audytów zgodności. Poradnik dostarcza praktycznych wskazówek, jak zarządzać procesem wdrożenia, wyszukiwać kluczowe terminy i odnajdywać wyjątki, które mogą mieć krytyczny wpływ na skuteczność działań. Zawiera też przykładowe wzory dokumentów, które mogą stanowić podstawę do tworzenia własnych procedur. Dzięki tej wiedzy, osoby odpowiedzialne za zgodność z NIS2 będą mogły skutecznie planować działania, komunikować się z różnymi działami w organizacji, w tym z zespołem IT, prawnikami, audytorami oraz dostawcami, zapewniając przestrzeganie wszystkich kluczowych wymagań.
Wybierz stan zużycia:
WIĘCEJ O SKALI
66.12 zł
nowa
Pakujemy 29.09

- nowa książka
jak nowa
dobry
widoczne ślady używania
Dostępna ilość 40
Uwaga została 1 szt.
Posiadamy 40 szt.
NIS2 i Krajowy System Cyberbezpieczeństwa (KSC) w praktyce to przewodnik, który w sposób przystępny przybliża, jak efektywnie wprowadzić nowe regulacje związane z cyberbezpieczeństwem w organizacji. Publikacja pomaga zrozumieć, które jednostki są zobowiązane do spełniania wymogów NIS2 oraz jak zakwalifikować ich pozycję w kontekście KSC. Istotne jest, aby kierownictwo firmy zyskało pełną świadomość i kontrolę nad odpowiedzialnością związaną z zarządzaniem ryzykiem, co obejmuje identyfikację, ocenę i dokumentowanie różnych zagrożeń oraz działań przeciwdziałających im. Książka skupia się na tworzeniu efektywnego procesu obsługi incydentów, który zawiera etapy takie jak wykrywanie, analiza, reakcja i raportowanie. Kluczowym elementem przewodnika jest także aktualizacji dokumentacji związanej z cyberbezpieczeństwem oraz opracowanie zasad monitoringu, które pozwalają na ocenę efektywności wdrożonych środków ochrony. Regulacje NIS2 wymagają także uporządkowania relacji z dostawcami i ustalenia wymagań bezpieczeństwa w całym łańcuchu dostaw, a także prowadzenia regularnych audytów zgodności. Poradnik dostarcza praktycznych wskazówek, jak zarządzać procesem wdrożenia, wyszukiwać kluczowe terminy i odnajdywać wyjątki, które mogą mieć krytyczny wpływ na skuteczność działań. Zawiera też przykładowe wzory dokumentów, które mogą stanowić podstawę do tworzenia własnych procedur. Dzięki tej wiedzy, osoby odpowiedzialne za zgodność z NIS2 będą mogły skutecznie planować działania, komunikować się z różnymi działami w organizacji, w tym z zespołem IT, prawnikami, audytorami oraz dostawcami, zapewniając przestrzeganie wszystkich kluczowych wymagań.
Szczegóły
Dane producenta:
Inne książki tych autorów

Podobne produkty
Może Ci się spodobać
Inne książki z tej samej kategorii

Napisz opinię o książce i wygraj nagrodę!
W każdym miesiącu wybieramy najlepsze opinie i nagradzamy recenzentów.
Dowiedz się więcejWartość nagród w tym miesiącu
880 zł
Dodaj swoją opinię
Zaloguj się na swoje konto, aby mieć możliwość dodawania opinii.
Czy chcesz zostawić tylko ocenę?
Dodanie samej oceny o książce nie jest brane pod uwagę podczas losowania nagród. By mieć szansę na otrzymanie nagrody musisz napisać opinię o książce.
Już oceniłeś/zrecenzowałeś te książkę w przeszłości.
Możliwe jest dodanie tylko jednej recenzji do każdej z książek.
Sposoby dostawy
Odbiór w punkcie (7)
InPost Paczkomat 24/7

14,99 zł
DPD Pickup Automaty i Punkty Odbioru

11,99 zł

Dostawa na adres (7)
GLS U Ciebie - Kurier
14,99 zł
Kurier DPD

14,99 zł




Sposoby płatności
Płatność z góry
Przedpłata

Zwykły przelew
